
Kurumsal altyapılarda kullanıcı hesaplarının birden fazla platformda ayrı ayrı yönetilmesi, hem operasyonel yük oluşturur hem de yetki tutarsızlığı riskini artırır. HPE Morpheus Enterprise’ın Active Directory (AD) entegrasyonu, kullanıcıların mevcut kurumsal hesaplarıyla platforma erişmesini ve erişim düzeylerinin AD Security Group üyeliklerinden belirlenmesini sağlar. Böylece kullanıcıya Morpheus üzerinde ikinci bir kimlik yönetmek yerine mevcut kurumsal dizini erişim ve yetkilendirme sürecinin merkezi olarak kullanmak mümkün olur.
HPE Morpheus Enterprise kullanıcıların mevcut Active Directory hesaplarıyla oturum açmasını ve AD Security Group üyeliklerine göre Morpheus rolleri edinmesini sağlar. Böylece ayrı kullanıcı hesaplarının elle yönetilmesi azalır ve yetkilendirme merkezi hâle gelir.
Identity Source her Tenant için ayrı tanımlanır. Giriş sırasında Morpheus, yapılandırılan AD bağlantısını kullanarak kullanıcıyı doğrular, Required Group erişim koşulunu değerlendirir ve uygun kullanıcıya Default Role ile eşlenen diğer rolleri uygular. İlk başarılı oturumda kullanıcı kaydı oluşturulabilir.
Parolalar bağımsız Morpheus parolalarına dönüştürülmez. AD hesabını devre dışı bırakmak yeni girişleri önler, açık oturumların ne zaman sonlanacağı ayrıca test edilmelidir.
Bu makalede entegrasyonun yalnızca nasıl kaydedileceği değil her alanın hangi ihtiyacı karşıladığı, hatalı tercihlerden doğabilecek güvenlik sonuçları ve üretim ortamında önerilen doğrulama yöntemleri açıklanmaktadır.
Entegrasyonun mimarisi ve kullanıcı oturum açma akışı
Morpheus üzerinde Active Directory, bir Identity Source olarak tanımlanır. Bu kaynak belirli bir Tenant kapsamındadır aynı sistemde farklı müşteriler veya iş birimleri için farklı Tenant ve kimlik kaynağı politikaları kullanılabilir. Bu yaklaşım özellikle çok kiracılı (multi-tenant) hizmet sunan işletmeler açısından önemlidir.
Kullanıcı, ilgili Tenant’ın oturum açma ekranından AD kimliğiyle giriş yaptığında Morpheus yapılandırılmış dizin bağlantısı üzerinden kimlik doğrulama ve grup üyeliği kontrolü yapar.
Required Group tanımlanmışsa erişim bu grubun üyeliğine göre değerlendirilir. Giriş başarılı olduğunda kullanıcı kaydı oluşturulabilir veya güncellenebilir ardından Default Role ve tanımlı AD grubu-Morpheus rol eşlemeleri uygulanır. Rol ve profil güncellemelerinin yansıma zamanı ürün sürümü, oturum ve eşitleme davranışına bağlı olarak doğrulanmalıdır.
AD hesabının kapatılması yeni kimlik doğrulama girişlerini engellemeyi amaçlar daha önce açılmış Morpheus oturumunun anında sonlanacağını varsaymamak gerekir. Oturum süresi ve erişim iptali ayrı test edilmelidir.
Örnek yapılandırma ve ön hazırlık
Aşağıdaki örnekler yalnızca anlatım amacıyla kullanılmıştır. Gerçek ortamda kuruluşun AD etki alanı, Domain Controller (DC) adresi, servis hesabı ve yetki modeli uygulanmalıdır.
| Bileşen | Örnek / görev |
| AD domain | kadirkozan.local |
| AD Server | dc01.kadirkozan.locak |
| Binding hesabı | svc_morpheus@kadirkozan.local |
| Morpheus Users | Platforma erişmesine izin verilen kullanıcı grubu |
| Morpheus Admins | System Admin rolüne eşlenecek yönetici grubu |
AD Users and Computers konsolunda iki Security Group oluşturulması standart kullanıcıların Morpheus Users grubuna yöneticilerin ise hem Morpheus Users hem de Morpheus Admins gruplarına eklenmesi anlaşılır bir başlangıç modelidir.
Morpheus Users erişim koşulunu, Morpheus Admins ise yüksek yetkiyi belirler. Böylece “kim oturum açabilir?” ve “oturum açan kişi neler yapabilir?” sorularına ayrı kurallar tanımlanır.
Morpheus Appliance’ın DC adını DNS üzerinden çözebilmesi ve hedef LDAP/LDAPS portuna erişebilmesi gerekir. Şifreli bağlantı için genellikle LDAPS/TCP 636 tercih edilir. LDAP/TCP 389 ise ortamın güvenlik politikası ve bağlantı özellikleri değerlendirilmeden kullanılmamalıdır.
LDAPS kullanımında DC sertifikasının geçerliliği sunucu FQDN eşleşmesi ve Morpheus tarafından güvenilen CA zinciri kontrol edilmelidir.
Not : Administrator/Domain Admin hesabı yerine, kullanıcı ve grup nesnelerini okuyabilen ayrı ve düşük yetkili bir Binding servis hesabı tercih edin. Parolasını kurumsal parola kasasında yönetiniz.
Güncel New Identity Source ekranından entegrasyonu oluşturma
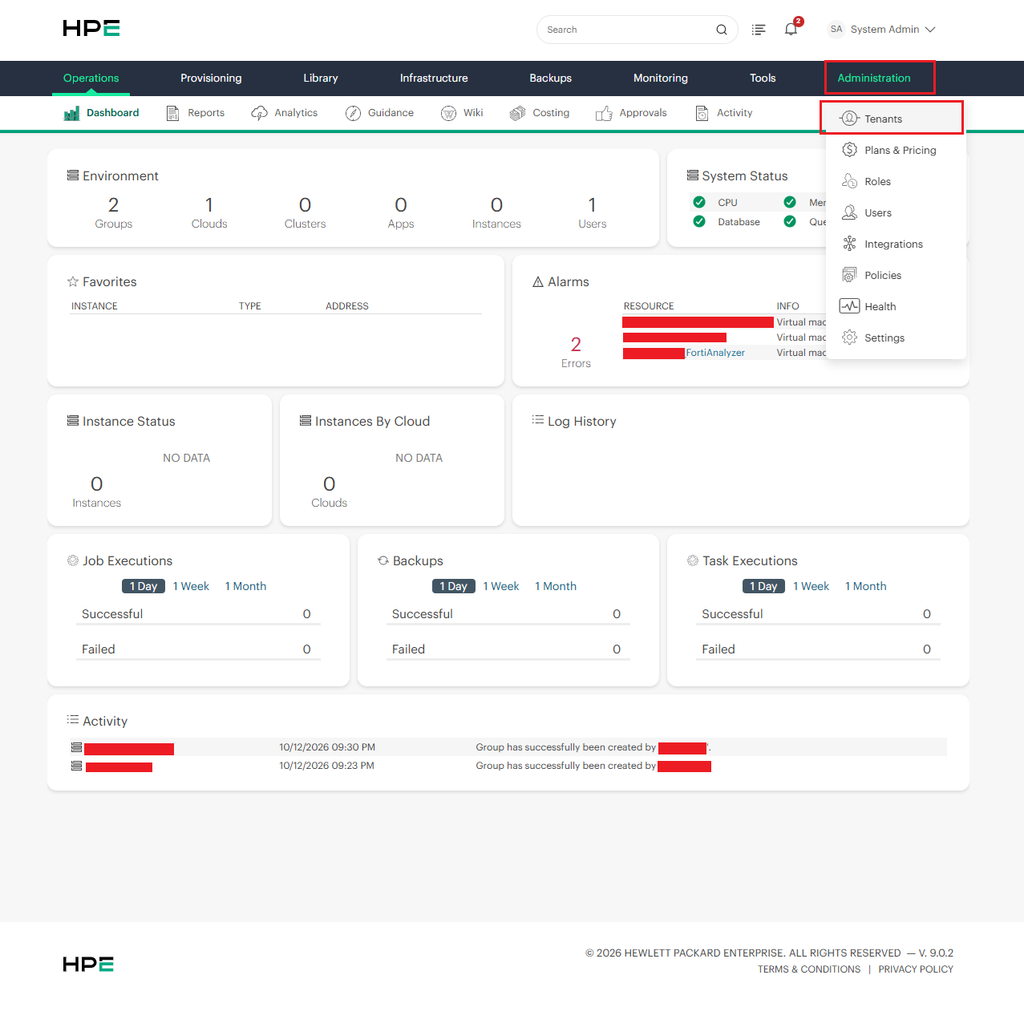
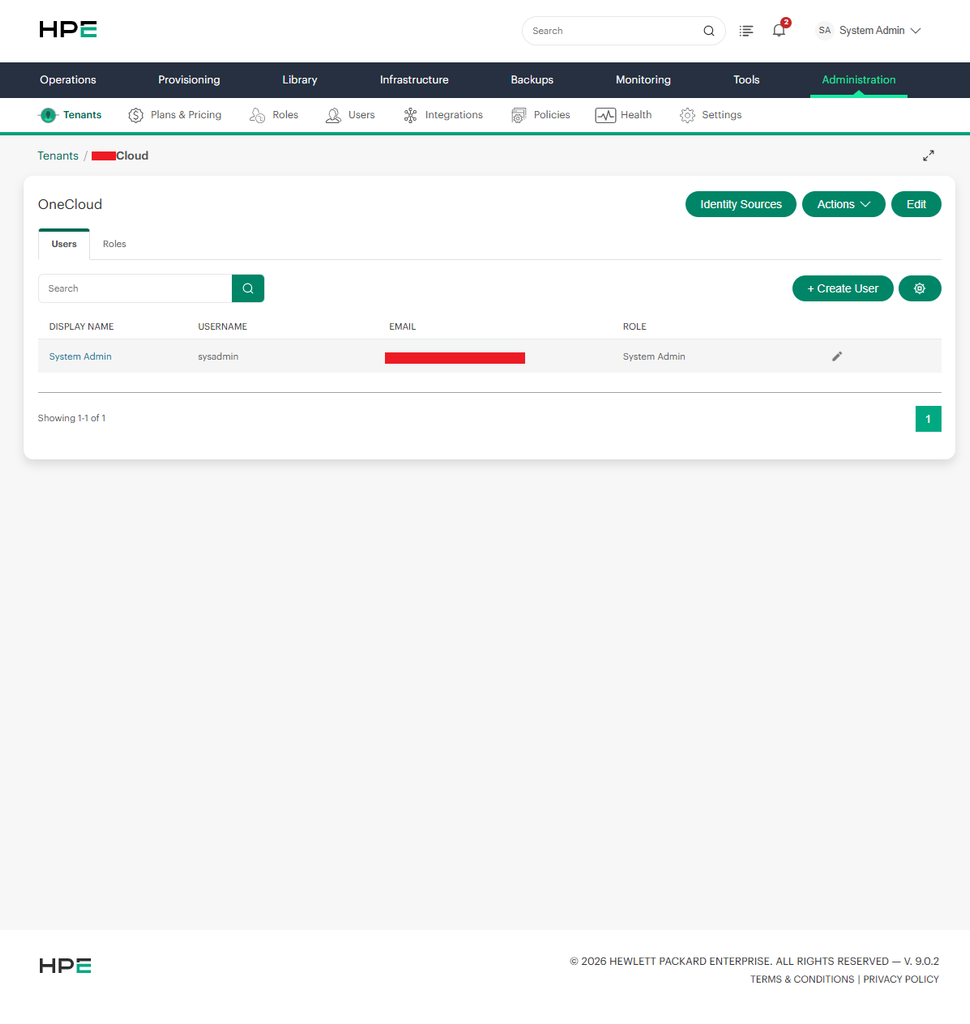
Yönetici hesabıyla Morpheus arayüzüne giriş yaptıktan sonra Administration → Tenants yolundan yapılandırılacak Tenant açılır.
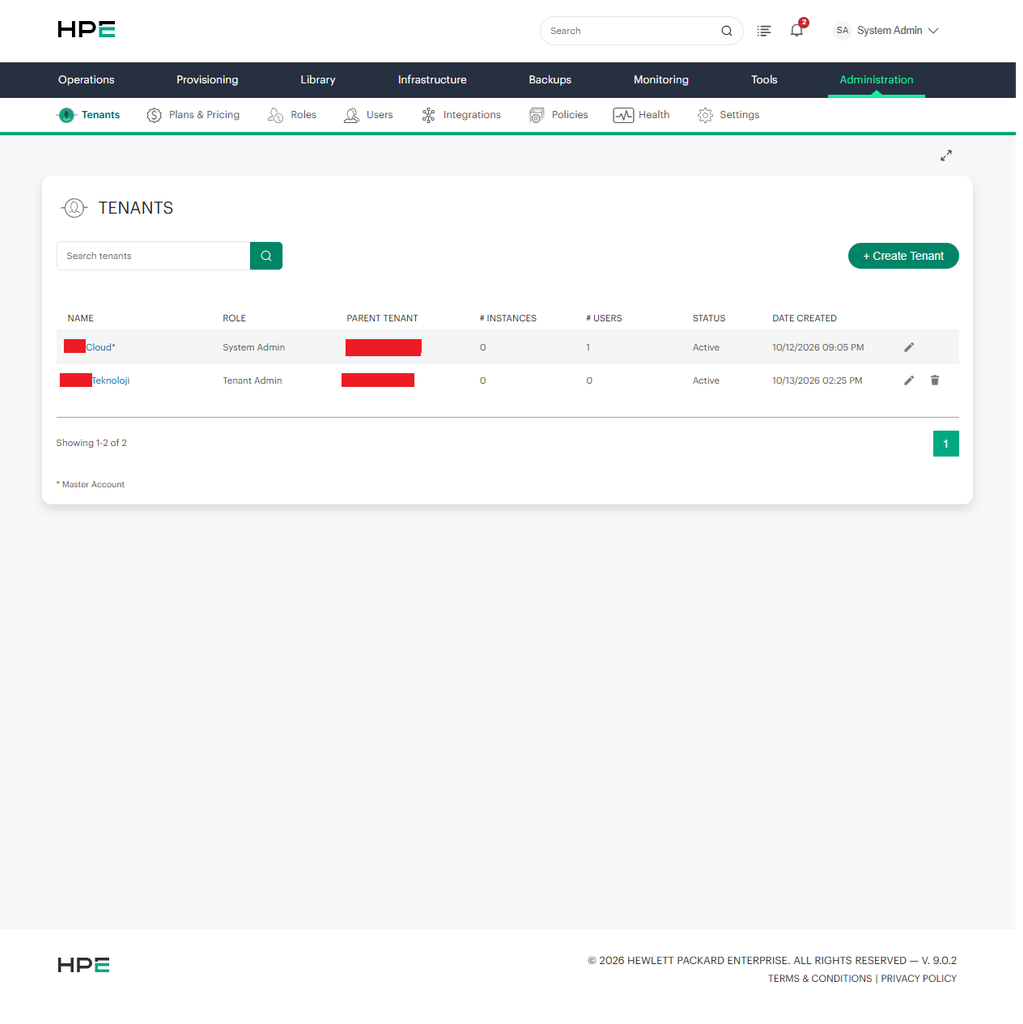
İlgili Tenant’ın Identity Sources bölümünde Add Identity Source seçilir.
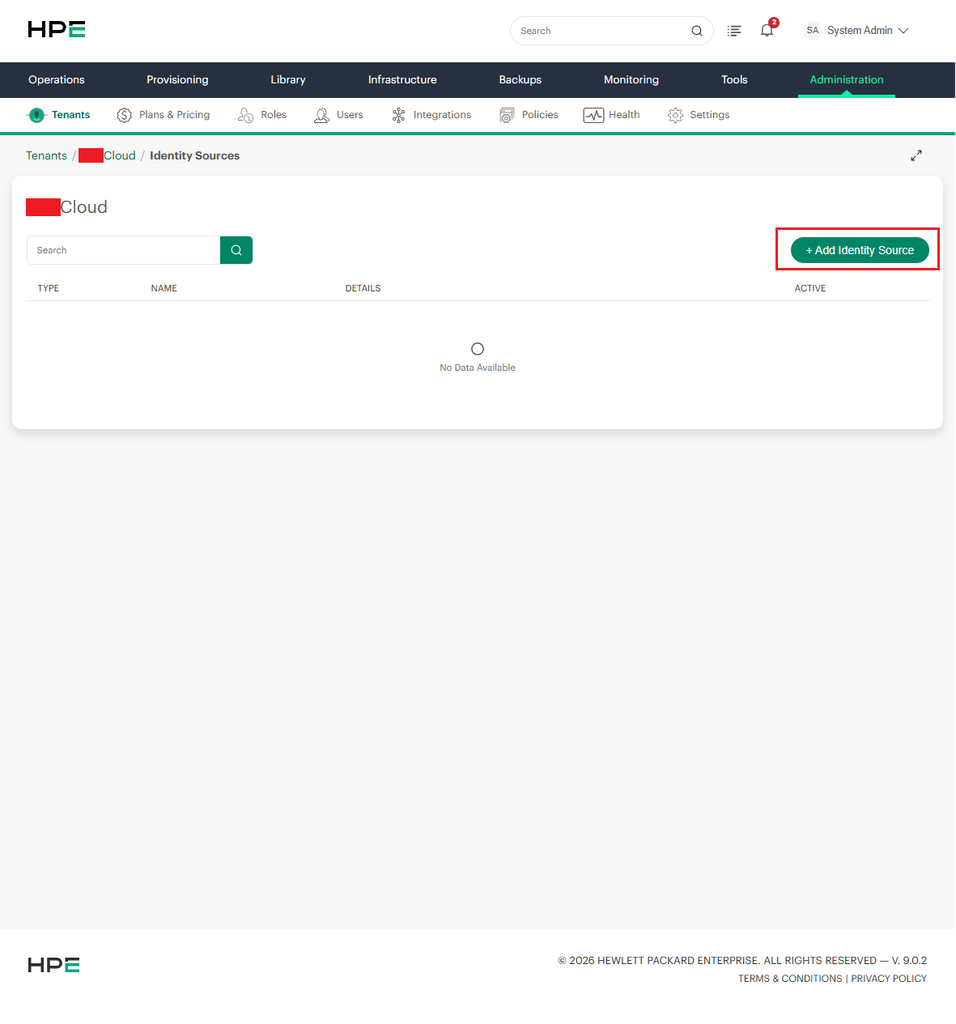
New Identity Source penceresindeki Type alanı Active Directory olarak ayarlanır.
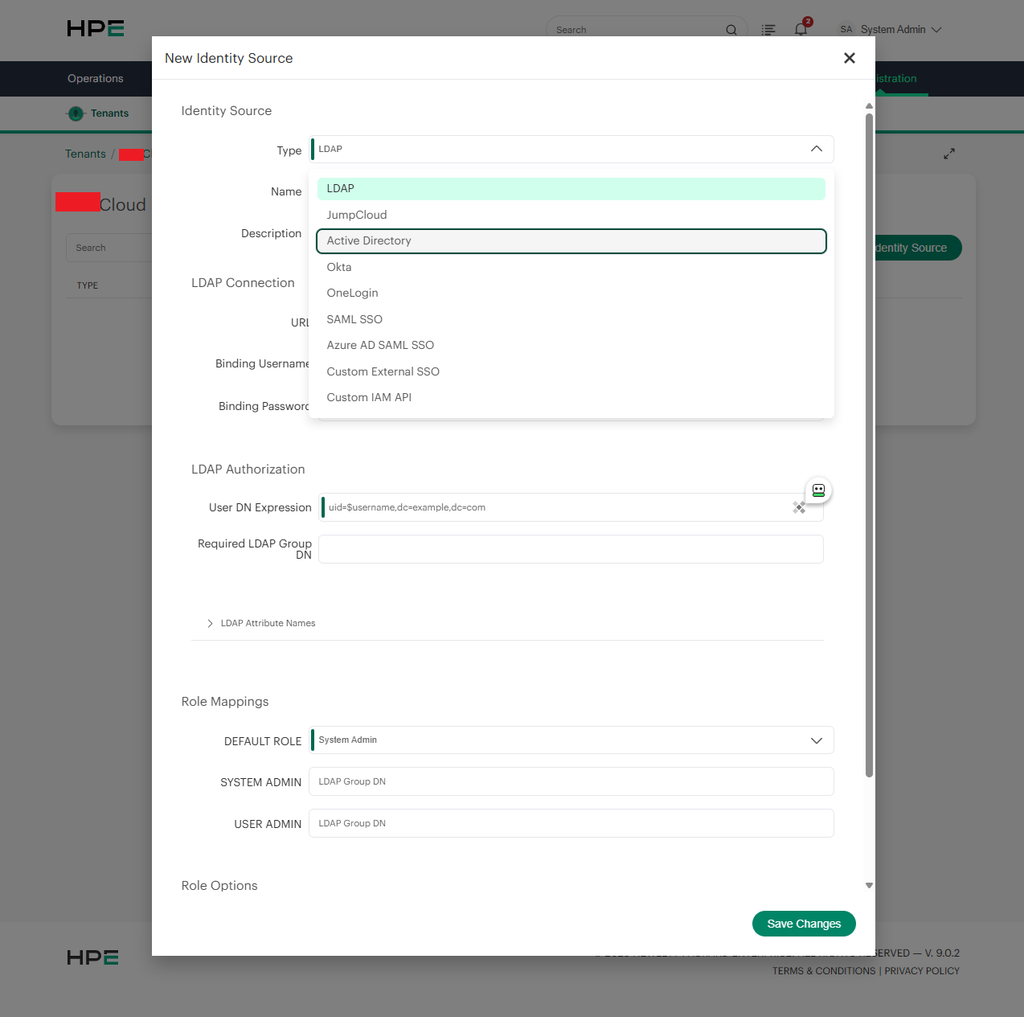
Menü yerleri ve ek seçenekler sürüme göre farklılık gösterebilir.
Identitiy Source ekranında entegrasyonu tanımlayan bilgiler yer almaktadır. Bu bilgileri aşağıdaki gibidir;
| Type | Kimlik kaynağı türü. Active Directory seçilir. |
| Name | Yönetim ekranlarında görünen açıklayıcı ad. Örnek: Corporate AD – Production. |
| Description | İsteğe bağlı açıklama. Tenant, sorumlu ekip veya kullanım amacı belirtilebilir. |
Name ve Description alanları doğrudan kimlik doğrulama yapmaz, ancak aynı ortamda birden fazla Identity Source bulunuyorsa yapılandırmaların anlaşılmasını ve bakımını kolaylaştırır. İsimlendirmede ortamı ve kullanım amacını belirtme ileride yanlış kaynağın değiştirilmesini önlemeye yardımcı olur.
Active Directory Connection ekranında yapılacak olan bağlantının teknik temeli bu bölümde tanımlanır.
| Ekrandaki alan | Açıklama ve önerilen yaklaşım |
| AD Server | DC adresi. Tercihen DNS ile çözümlenebilir FQDN: dc01.kadirkoan.local. |
| Domain | Kullanıcıların bulunduğu AD domain. Örneğin : kadirkozan.local |
| Use SSL | Yes: LDAPS ile şifreli bağlantı; No: SSL etkin olmayan bağlantı. Öncelik Yes olamıdır. |
| Binding Username | Dizin sorgulama hesabı: svc_morpheus@kadirkozan.local. |
| Binding Password | Binding hesabının parolası, güvenli biçimde saklanmalı ve yönetilmeli. |
AD Server alanına IP adresi girilmesi bazı ortamlarda mümkün olsa da LDAPS sertifikasının ad doğrulaması açısından DC’nin FQDN değerinin kullanılması daha uygun olabilir. Use SSL seçeneğini Yes yapmak tek başına yeterli değildir. sunucunun LDAPS hizmeti sunması ve sertifika güven zincirinin istemci tarafından doğrulanması gerekir.
Binding Username ve Binding Password, Morpheus’un AD nesnelerini sorgularken kullanacağı hesabı belirtir. Bunlar son kullanıcıların Morpheus’a girişte kullanacağı ayrı bir ortak hesap değildir. Kullanıcı kendi AD kimlik bilgileriyle oturum açar, Binding hesabı ise entegrasyonun dizin tarafındaki arama işlemlerini destekler.
Support User Principal Names: UPN ile giriş
Paylaştığınız yeni ekranlarda bulunan Support User Principal Names onay kutusu kullanıcıların user@domain biçimindeki User Principal Name (UPN) değerleriyle oturum açmasına yönelik desteği etkinleştirir. Örneğin kullanıcı adı yalnızca kadirkozan olarak değil vkk@kairkozan.local biçiminde de kullanılmak istenebilir.
Ekranın yanındaki açıklama tüm alt etki alanlarında giriş hedefleniyorsa AD Server alanında Global Catalog portunun belirtilmesini söyler. Active Directory’de yaygın Global Catalog portları 3268 ve şifreli kullanım için 3269’dur ancak hangi portun sunucu adının ve SSL seçeneğinin birlikte desteklendiği kurulu Morpheus sürümünde doğrulanmalıdır. Global Catalog kullanımı, her gruba veya nesne özniteliğine tam erişim sağlayacağı anlamına gelmez.
Tek bir domain ve standart kullanıcı adıyla çalışan ilk kurulumda UPN seçeneğini kapalı tutarak temel bağlantıyı doğrulayın. Farklı UPN suffix veya alt domain ihtiyacı varsa ayrı test hesabıyla etkinleştiriniz.
Required Group ve Include Member Groups
Required Group platforma erişimi AD içindeki belirli bir güvenlik grubunun üyeleriyle sınırlandırmak için kullanılır. Örneğin “Morpheus Users” yazıldığında yalnızca gerekli üyelik koşulunu karşılayan kullanıcılar kabul edilmelidir. Bu alanı boş bırakmak erişim kapsamını genişletebileceğinden üretim ortamında kontrollü kullanılmalıdır.
Include Member Groups iç içe (nested) AD gruplarından üyelik değerlendirmesi gereken senaryolar içindir. Örneğin bir departman grubu Morpheus Users içine üye olarak eklenmişse bu seçenek ilgili üyelerin değerlendirilmesini etkileyebilir. İç içe grup davranışı, güvenlik grubu kapsamı ve ürün sürümüne bağlı olabileceğinden doğrudan ve dolaylı üyelik senaryolarıyla test edilmelidir.
Advanced Options: sürüme göre değişebilen ayarlar
Advanced Options başlığı ekran görüntüsünde kapalıdır. Bu nedenle içindeki seçenekler görüntülenmemektedir ve belirli bir alanın mevcut olduğu varsayılmamalıdır. Kurulum sırasında bölümü genişletiniz görünen ayarların amaçlarını ürünün kullandığınız sürümüne ait dokümantasyonla karşılaştırın ve yalnızca ihtiyaç duyulan değişiklikleri uygulayın. Belgeye doğrulanmamış varsayılan değerler eklenmemiştir.
Role Mappings: erişim ile yetkiyi birbirinden ayırmak
Ekranın alt bölümündeki Role Mappings alanı kimlik doğrulaması başarılı kullanıcıya Morpheus içinde hangi yetkilerin verileceğini düzenler. AD grup adları ilgili Morpheus rolüyle eşleştirilir. Bu eşleştirme kullanıcıları Morpheus içinde tek tek yetkilendirmek yerine AD grup üyelikleriyle yönetmeyi sağlar.
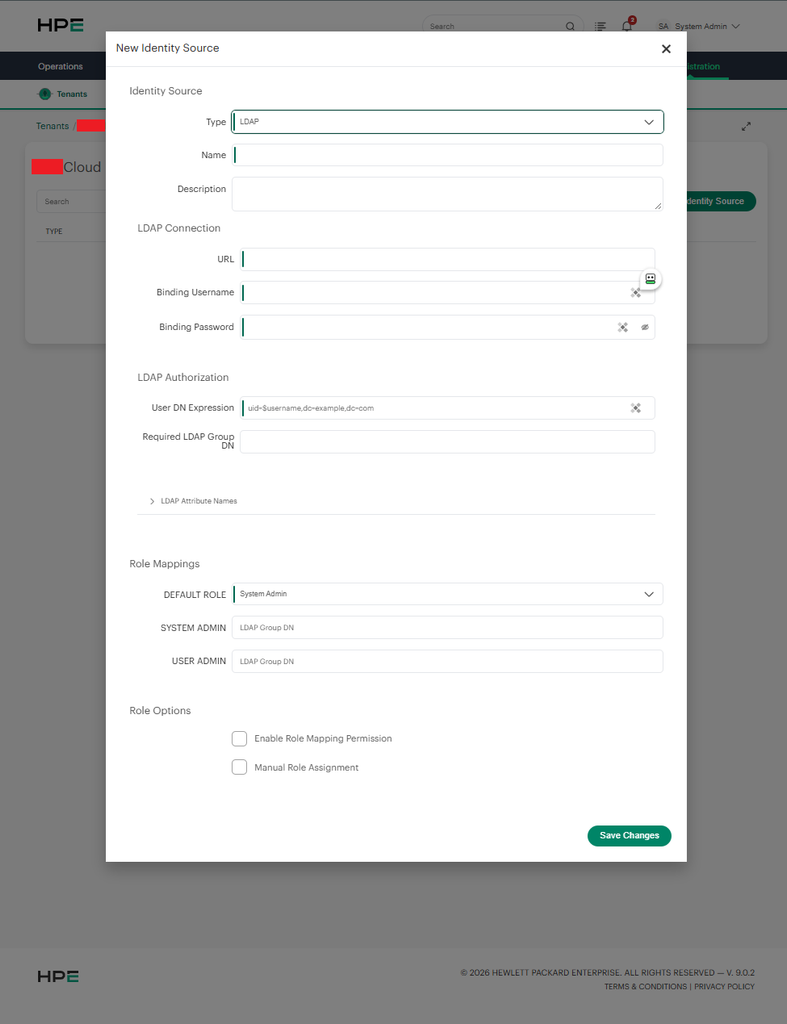
| Alan | Açıklama |
| DEFAULT ROLE | Erişime izin verilen kullanıcılara başlangıçta verilen rol. Kurumun en düşük yetkili uygun rolü seçilmeli. |
| SYSTEM ADMIN | Yönetici rolüne bağlanacak AD grubu. Örnek: Morpheus Admins. |
| USER ADMIN | Kullanıcı yönetimi yetkisi için ayrı AD grubu. Gerekmiyorsa boş bırakılabilir. |
Her iki ekran görüntüsünde DEFAULT ROLE alanı “System Admin” olarak seçilmiştir. Bu seçim üretim ortamında çok önemlidir: temel erişim şartını sağlayan standart bir kullanıcı bile varsayılan olarak geniş yönetici yetkisi alabilir. Bu nedenle Default Role için şirketin gereksinimlerine uygun düşük yetkili bir rol tanımlanması ve System Admin yetkisinin yalnızca Morpheus Admins gibi ayrı bir AD grubuna eşlenmesi önerilir.
Örnek olarak yalnızca Morpheus Users grubunda bulunan standart kullanıcı temel role sahip olurken her iki gruba üye yönetici hem temel rolü hem de System Admin rolünü alır. User Admin ise ayrı bir yönetim sorumluluğu için gerektiğinde farklı bir Security Group ile ilişkilendirilebilir.
Role Options: kimler rol yönetebilir?
Enable Role Mapping Permission, uygun yetkiye sahip Tenant kullanıcılarına kimlik kaynağının bağlantı bilgilerini değiştirmeden rol eşlemelerini yönetme olanağı tanımak için kullanılabilir. Yetki devri yapılacaksa yalnızca ilgili yöneticilere izin verilmesi ve değişikliklerin denetlenmesi gerekir.
Manual Role Assignment, AD’den gelen kullanıcıya grup eşlemeleri dışında manuel rol atanması gereken durumlarda kullanılır. İşletmede yetkilendirme kaynağının tek başına AD grupları olması hedefleniyorsa bu seçeneğin kapalı bırakılması daha tutarlı bir yönetim sağlayabilir. Gerektiğinde açılacaksa manuel atamalar kayıt altına alınmalı ve düzenli gözden geçirilmelidir.
Form tamamlandığında Save Changes ile kayıt yapılır. Ancak kaydetme işleminin başarılı olması, kullanıcı girişlerinin, TLS güveninin ve rol eşlemelerinin uçtan uca doğru çalıştığı anlamına gelmez.
Yapılandırmayı gerçek hesaplarla doğrulama
Entegrasyonu tamamlamanın en güvenilir yolu üç kullanıcı senaryosunu birlikte denemektir: standart kullanıcı, yönetici kullanıcı ve erişim grubunda bulunmayan kullanıcı.
İlk başarılı giriş sonrasında Administration → Users bölümünde açılan kullanıcı kaydı ve atanan roller incelenmelidir.
| Test hesabı | AD üyeliği | Beklenen sonuç |
| Standart | Morpheus Users | Giriş başarılı; yalnızca düşük yetkili temel rol |
| Yönetici | Morpheus Users + Morpheus Admins | Giriş başarılı; temel rol ve System Admin |
| Yetkisiz | İlgili gruplara üye değil | Required Group koşuluyla giriş reddi |
Ardından yönetici grubundan çıkarılan bir hesabın yetkisinin ne zaman değiştiği, devre dışı bırakılan bir AD hesabının yeni giriş yapıp yapamadığı ve mevcut oturumun nasıl sonlandırıldığı ayrıca sınanmalıdır. Gecikme görülürse AD replikasyonu, önbellek, oturum ve ürün senkronizasyon davranışı araştırılmalıdır.
Sorun giderme: bağlantıdan role kadar sistematik kontrol
Bir kullanıcı oturum açamıyorsa kontrol sırası önemlidir. Önce Morpheus Appliance üzerinden DNS çözümlemesini ve DC port erişimini doğrulayın. Ardından TLS sertifikasını ve Binding hesabının sorgu yetkisini test edin. Bunlar sağlamsa Required Group üyeliği, kullanıcı adı biçimi, UPN ayarı ve rol eşlemeleri incelenmelidir.
DNS çözümlemesi
getent hosts dc01.kadirkozan.localLDAPS port erişimi
nc -vz dc01.kadirkozan.local 636Sertifika zincirini inceleme
openssl s_client -connect dc01.kadirkozan.local:636 -servername dc01.kadirkozan.local -showcertsServis hesabıyla LDAP araması
ldapsearch -x -H ldaps://dc01.kadirkozan.local:636 -D "svc_morpheus@kadirkozan.local" -W -b "DC=kadirkozan,DC=local" "(sAMAccountName=vkk)"Bu komutlar örnektir ve Morpheus sunucusunda uygun yetkilerle, gerekli istemci araçları mevcutsa çalıştırılmalıdır. Port testi yalnızca TCP erişimini gösterir. Sertifika ve kullanıcı doğrulamasını tek başına kanıtlamaz. ldapsearch komutundaki -W parametresi parolayı etkileşimli ister. Hata incelemesinde Morpheus uygulama günlükleri ile Domain Controller üzerindeki ilgili Security/Directory Service kayıtları zaman bakımından karşılaştırılmalıdır.
Entegrasyonu sürdürülebilir kılan unsur ilk gün bağlantının kurulmasından çok erişimlerin yaşam döngüsü boyunca tutarlı yönetilmesidir. Bu nedenle AD’de kullanıcı erişimi için ayrı Security Group, ayrıcalıklı roller için ayrı Security Group, düşük yetkili Binding hesabı ve kimlik doğrulama trafiği için doğrulanmış LDAPS kullanımı temel alınmalıdır.
Kuruluş içinde bir Identity Source değişiklik prosedürü oluşturulması, servis hesabı parolasının kontrollü yenilenmesi, DC sertifika sürelerinin izlenmesi ve yüksek yetkili grup üyeliklerinin periyodik denetlenmesi önerilir. Ayrıca birden çok AD kaynağı aynı Tenant altında kullanılacaksa kullanıcı adı/UPN çakışmaları önceden değerlendirilmelidir.
HPE Morpheus Enterprise ile Active Directory entegrasyonu, kullanıcı erişimini mevcut kurumsal dizin yapısına bağlayarak hem yönetim kolaylığı hem de tutarlı yetkilendirme sağlar. Sağlıklı bir kurulum için AD bağlantısının çalışması tek başına yeterli değildir. Required Group, Default Role, grup eşlemeleri, UPN tercihleri ve gerçek kullanıcı testleri birlikte ele alınmalıdır. Özellikle paylaşılan ekranlardaki Default Role = System Admin seçiminin, en düşük yetki yaklaşımına uygun biçimde yeniden değerlendirilmesi bu yapılandırmanın en kritik güvenlik adımıdır.