
Linux, günümüzde kurumsal sunuculardan bulut sistemlerine, veri merkezlerinden kritik ağ altyapılarına kadar oldukça geniş bir alanda kullanılıyor. Güvenilirliği, kararlılığı ve açık kaynak yapısıyla öne çıkan bu işletim sistemi de zaman zaman ciddi güvenlik açıklarıyla karşı karşıya kalabiliyor.
Son olarak Linux çekirdeğinde (kernel) tespit edilen CVE-2026-98432 güvenlik açığı, özellikle sunucu yöneticileri ve siber güvenlik ekipleri açısından dikkatle takip edilmesi gereken önemli bir risk olarak gündeme geldi.
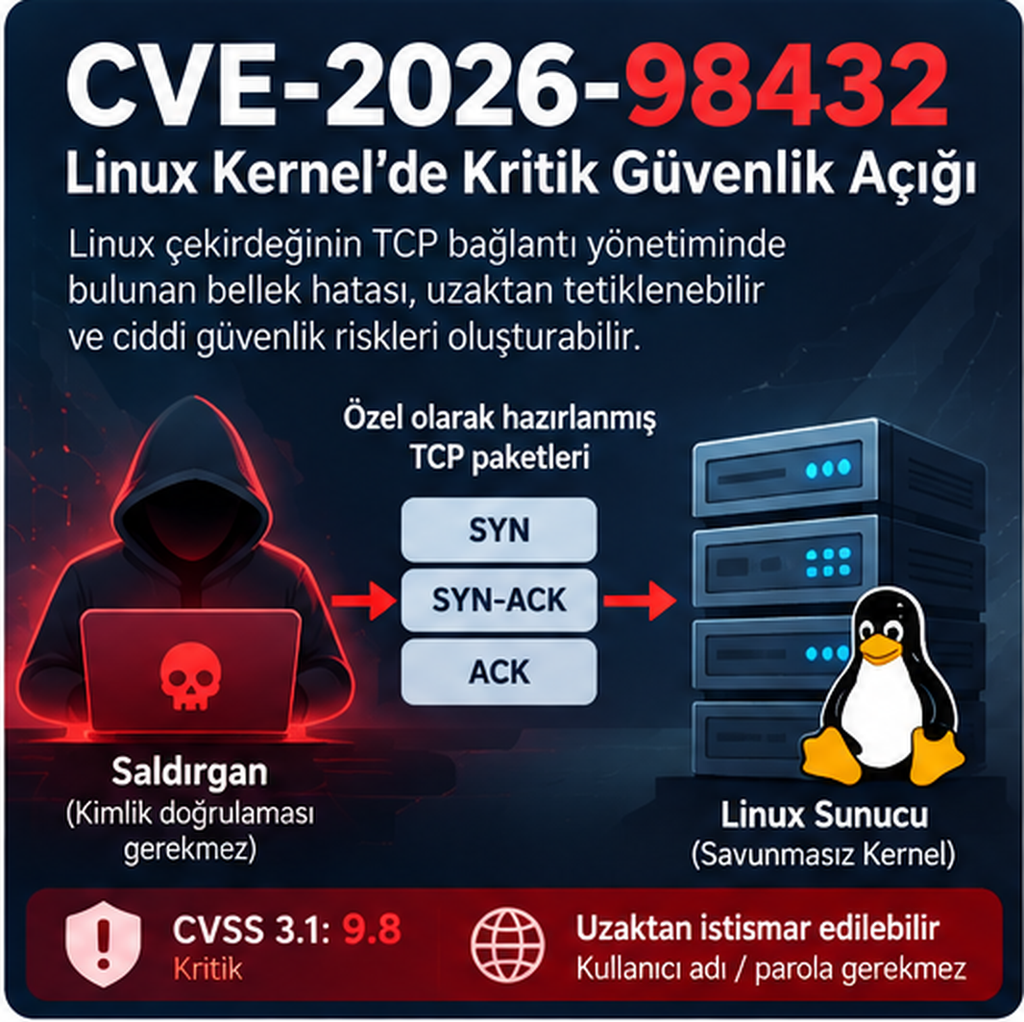
CVSS 3.1 sisteminde 9.8 gibi kritik bir puana sahip olan bu açık, Linux’un TCP bağlantılarını yönetme biçimindeki bir bellek hatasından kaynaklanıyor. Daha da önemlisi, belirli koşullarda saldırganların herhangi bir kullanıcı adı veya parolaya ihtiyaç duymadan ağ üzerinden bu hatayı tetikleyebilmesi mümkün.
27 Ekim 2026 tarihinde Anthropic tarafından yayımlanan bir araştırmada ise söz konusu güvenlik açığının uygun koşullarda Linux sunucularında root yetkileriyle komut çalıştırmak amacıyla kullanılabildiği gösterildi.
Peki bu güvenlik açığı tam olarak nedir, hangi Linux sistemlerini etkiliyor ve sunucularımızı korumak için neler yapabiliriz?
Bu yazımızda CVE-2026-98432 güvenlik açığını teknik ayrıntılarda kaybolmadan ele alacak, farklı Linux dağıtımlarındaki yama durumlarını inceleyecek ve sistem yöneticilerinin uygulayabileceği kontrol yöntemlerini açıklayacağız.
CVE-2026-98432 Nedir ve Neden Önemlidir?
CVE-2026-98432, Linux çekirdeğinin IPv4 TCP bağlantı işlemlerinde ortaya çıkan bir bellek yönetimi hatasıdır. Güvenlik dünyasında bu tür hatalar Use-After-Free (UAF) olarak adlandırılır.
Bu kavram ilk bakışta karmaşık görünse de aslında oldukça basit bir mantığa dayanır.
Bir uygulama veya işletim sistemi, ihtiyaç duyduğu bilgileri geçici olarak bellekte tutar. Bu bilgiler artık kullanılmayacaksa ilgili bellek alanı serbest bırakılır ve başka işlemler tarafından yeniden kullanılabilir hale gelir.
Ancak bazı yazılım hataları nedeniyle serbest bırakılan bellek alanına erişilmeye devam edilebilir. Böyle bir durumda sistem, artık geçerli olmayan veya başka bir işlem tarafından değiştirilmiş verilerle çalışabilir.
Sonuç olarak sistemin beklenmedik şekilde davranması, bellek içeriğinin bozulması ve bazı koşullarda saldırganların bu durumdan yararlanması mümkün hale gelir.
CVE-2026-98432 güvenlik açığı da tam olarak bu sorundan kaynaklanıyor.
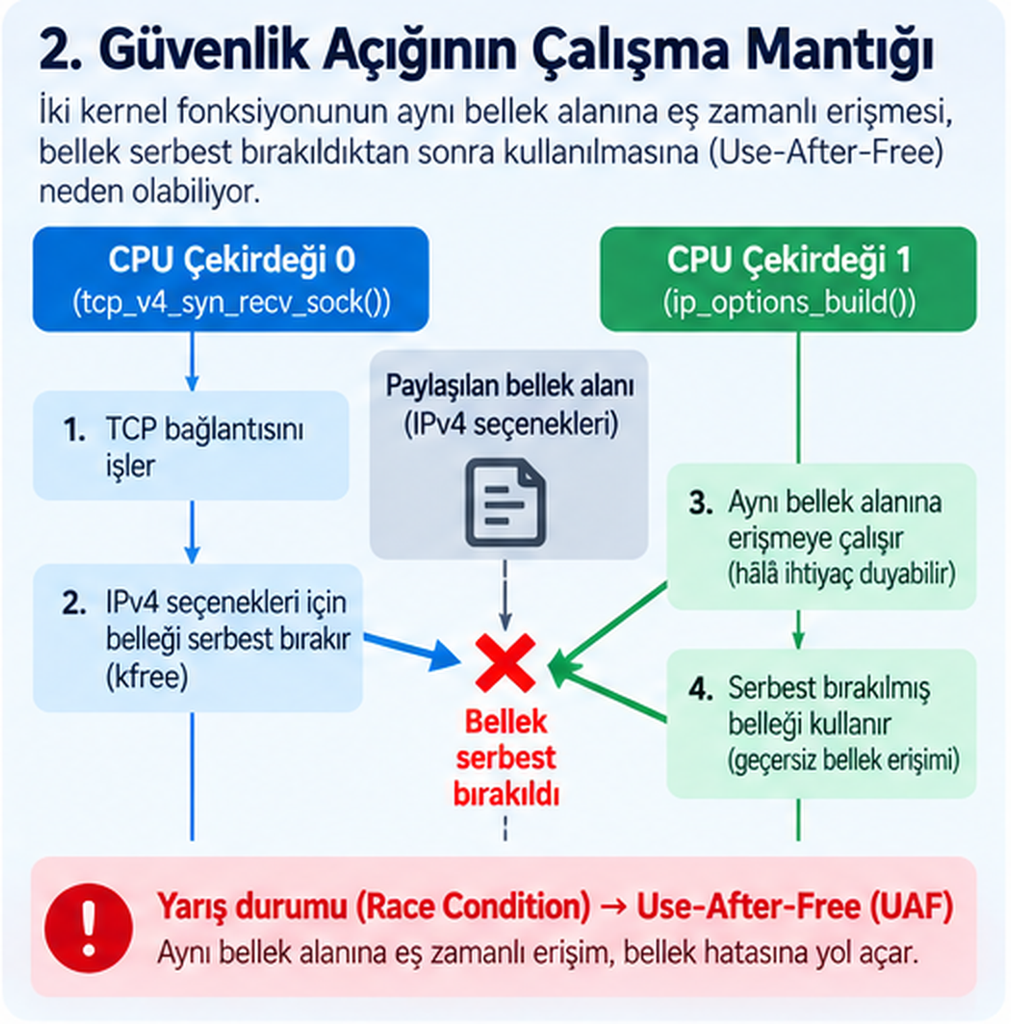
Linux çekirdeğinin TCP bağlantılarını yöneten bölümünde, iki farklı işlem aynı bellek alanına eş zamanlı erişmeye çalıştığında bir yarış durumu (Race Condition) oluşabiliyor. İşlemlerden biri belleği serbest bırakırken diğeri aynı alanı kullanmaya devam edebiliyor.
Bu hata, saldırganın özel olarak hazırlanmış ağ paketleriyle belirli koşullarda çekirdek belleğine müdahale edebilmesine zemin hazırlıyor.
Güvenlik açığının önemli olmasının nedeni, doğrudan Linux çekirdeğini etkilemesidir. Bir uygulamadaki güvenlik açığı çoğu zaman o uygulamanın yetkileriyle sınırlı kalabilir. Ancak kernel seviyesindeki bir güvenlik açığı, başarılı şekilde istismar edildiğinde tüm işletim sisteminin güvenliğini tehlikeye atabilir.
Güvenlik Açığı TCP Bağlantılarını Nasıl Etkiliyor?
Sorunun nasıl ortaya çıktığını daha iyi anlamak için TCP bağlantılarının çalışma mantığına kısaca değinelim.
Bir istemci, Linux sunucusunda çalışan bir uygulamaya bağlanmak istediğinde TCP protokolü üzerinden bir bağlantı kurulur. Bu işlem, üç aşamalı TCP handshake mekanizmasıyla gerçekleştirilir.
İstemci önce sunucuya bir SYN paketi gönderir. Sunucu buna SYN-ACK paketiyle yanıt verir ve istemciden gelen ACK paketiyle bağlantı tamamlanır.
Normal şartlarda bu süreç oldukça hızlı ve sorunsuz gerçekleşir.
Ancak bazı durumlarda ağ paketleri yeniden gönderilebilir veya aynı bağlantıya ait işlemler farklı işlemci çekirdeklerinde eş zamanlı yürütülebilir.
CVE-2026-98432 güvenlik açığı, işte bu aşamada ortaya çıkıyor.
Linux çekirdeğinde bulunan tcp_v4_syn_recv_sock() ve ip_options_build() fonksiyonları, belirli koşullarda aynı IPv4 seçeneklerine ait bellek alanını kullanabiliyor.
Bir işlem bu bellek alanını serbest bırakırken başka bir işlem henüz ilgili verileri okumayı tamamlamamış olabiliyor.
Bunun sonucunda çekirdeğin geçersiz bellek içeriğine erişmesi mümkün hale geliyor.
Bu tür bir hata yalnızca bağlantının başarısız olmasına yol açmakla kalmayabilir. Bellekteki bilgilerin sızdırılması, beklenmeyen yazma işlemleri veya işletim sisteminin çökmesi gibi daha ciddi sonuçlar da oluşturabilir.
Linux geliştiricileri, sorunun çözümü için bellek alanının hemen serbest bırakılması yerine güvenli bir bekleme mekanizmasıyla temizlenmesini sağlayan kfree_rcu() yöntemini kullanmıştır.
Böylece ilgili bellek alanına erişmekte olan işlemlerin tamamlanması beklenerek güvenlik açığının ortadan kaldırılması amaçlanmıştır.
Bir Saldırgan Bu Açıktan Nasıl Yararlanabilir?
CVE-2026-98432 güvenlik açığının en dikkat çekici yönü, uygun koşullarda ağ üzerinden tetiklenebilmesidir.
Bu durum, saldırganın sunucu üzerinde önceden bir kullanıcı hesabına sahip olmasını gerektirmeyebilir.
Açığın olası etkilerini üç temel başlık altında değerlendirebiliriz.
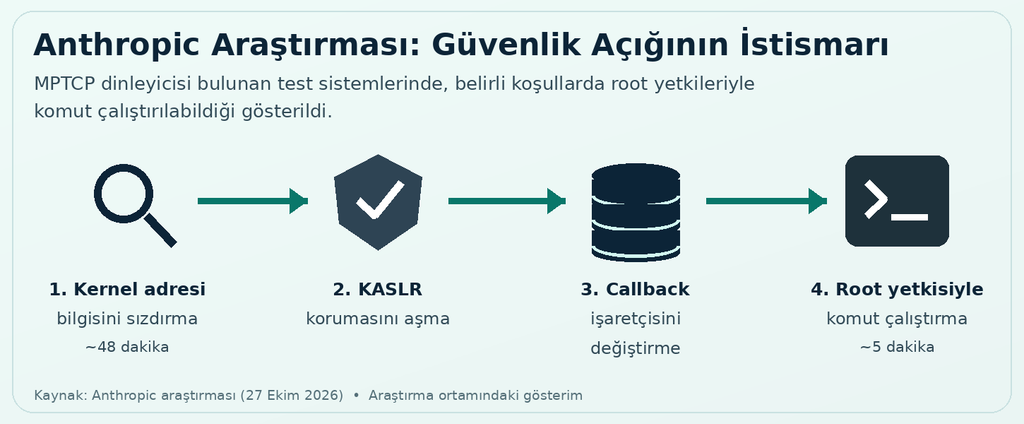
Bilgi sızdırılması: Saldırgan, serbest bırakılmış bellek alanlarında bulunan bazı kernel bilgilerini elde edebilir. Bu bilgiler, sistemin bellek düzeni veya güvenlik mekanizmaları hakkında ipuçları verebilir.
Hizmet kesintisi: Hatanın tetiklenmesi Linux çekirdeğinin kararsız hale gelmesine ve bazı durumlarda sistemin çökmesine neden olabilir. Özellikle iş sürekliliğinin önemli olduğu üretim sunucularında bu durum ciddi kesintiler yaratabilir.
Yetkisiz kod çalıştırma: En riskli senaryoda saldırgan, bellek yönetimi hatasını kullanarak çekirdeğin çalışma akışını değiştirebilir. Böylece uygun koşullarda root yetkileriyle komut çalıştırılması mümkün olabilir.
Burada önemli bir ayrıntının altını çizmek gerekiyor: Güvenlik açığından etkilenen her Linux sunucusunun aynı yöntemle kolayca ele geçirilebildiği anlamı çıkarılmamalıdır. Saldırının başarılı olması, sistemin yapılandırmasına ve belirli teknik koşullara bağlıdır.
Bununla birlikte, kernel seviyesinde böyle bir riskin bulunması bile güvenlik açığının öncelikli olarak ele alınması için yeterli bir nedendir.
Anthropic Araştırması Neyi Ortaya Koydu?
27 Ekim 2026 tarihinde Anthropic tarafından yayımlanan araştırma, bu güvenlik açığının neden ciddiye alınması gerektiğini daha net ortaya koydu.
Araştırmacılar, henüz genel kullanıma sunulmamış bir Claude araştırma modeli yardımıyla Linux çekirdeğindeki söz konusu hatadan yararlanabilen bir istismar geliştirdiklerini açıkladı.
Çalışma, Multipath TCP (MPTCP) dinleyicisi bulunan Linux sunucuları üzerinde gerçekleştirildi.
MPTCP, standart TCP protokolünün geliştirilmiş bir biçimidir. Desteklenen sistemlerde tek bir bağlantının birden fazla ağ yolu üzerinden iletişim kurmasına imkan sağlar.
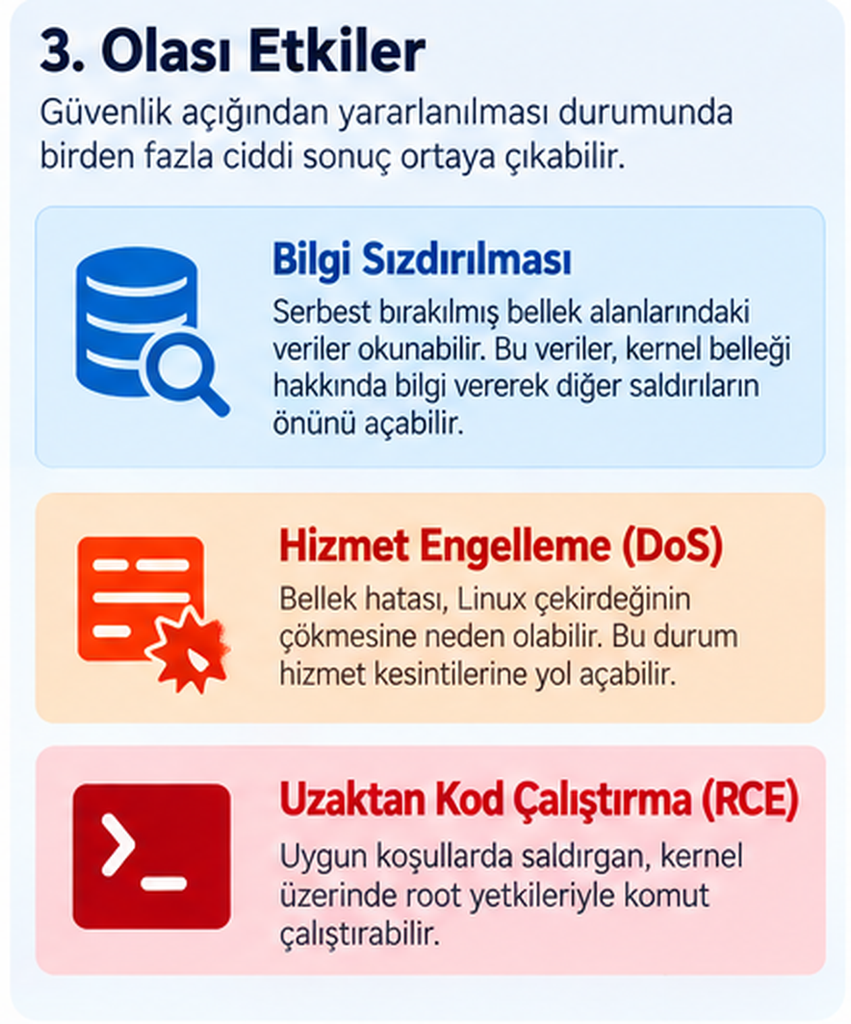
Araştırmada saldırganın önce çekirdek belleğine ait bir adres bilgisini elde ettiği, ardından bu bilgiden yararlanarak bazı bellek koruma mekanizmalarını aştığı belirtildi.
Devamında ise çekirdek belleğindeki bir işaretçinin değiştirilmesiyle root yetkileriyle komut çalıştırılabildiği gösterildi.
Paylaşılan test sonuçlarına göre saldırının ilk aşaması yaklaşık 48 dakika, komut çalıştırma aşaması ise yaklaşık 5 dakika sürdü.
Bu sonuçlar, açığın yalnızca teorik bir hata olmadığını, uygun koşullarda gerçek bir güvenlik ihlaline dönüşebileceğini ortaya koyuyor.
Ancak araştırmada kullanılan istismar kodu kamuya açık olarak paylaşılmadı. Ayrıca 30 Ekim 2026 tarihli kaynak değerlendirmesinde, güvenlik açığının gerçek saldırılarda kullanıldığına ilişkin doğrulanmış bir üretici raporu bulunmadığı belirtiliyor.
Dolayısıyla araştırma ortamında başarılı bir saldırının gösterilmesi ile aktif saldırıların tespit edilmesi birbirinden ayrı değerlendirilmelidir.
Güvenlik Açığının Risk Puanı Neden Değişiyor?
CVE-2026-98432 için farklı Linux üreticileri tarafından açıklanan risk puanları aynı değil.
Örneğin Linux Kernel CVE ekibi ve Ubuntu güvenlik açığını 9.8 puanla kritik olarak değerlendirirken, SUSE ve Amazon Linux 8.1 puan veriyor. Red Hat ise kaynak tarihinde 5.9 puanlık bir değerlendirme sunuyor.
| Kaynak | CVSS Puanı | Risk Seviyesi |
|---|---|---|
| Linux Kernel CNA | 9.8 | Kritik |
| Ubuntu | 9.8 | Kritik |
| SUSE | 8.1 | Yüksek |
| Amazon Linux | 8.1 | Önemli |
| Red Hat | 5.9 | Orta (taslak) |
Bu farklılığın temel nedeni, üreticilerin saldırının gerçekleşme olasılığını ve ortaya çıkabilecek sonuçları farklı biçimde değerlendirmesidir.
Bazı üreticiler, güvenlik açığından yararlanmak için gerekli yarış durumunun oluşturulmasını zor bir işlem olarak kabul ediyor. Bazıları ise saldırganın işlemi defalarca deneyebilmesini dikkate alarak saldırı karmaşıklığını daha düşük değerlendiriyor.
Sistem yöneticileri açısından asıl önemli olan, risk değerlendirmesini yalnızca CVSS puanına göre yapmamaktır.
Özellikle internete açık servisler çalıştıran veya kritik iş yüklerini barındıran Linux sunucularında güvenlik açığının olası etkileri ayrıca değerlendirilmelidir.
Hangi Linux Kernel Sürümleri Etkileniyor?
CVE-2026-98432 güvenlik açığının geçmişi Linux 4.4 sürümüne kadar uzanıyor.
Bu nedenle farklı Linux dağıtımlarında kullanılan birçok kernel sürümü potansiyel olarak etkilenebiliyor.
Linux geliştiricileri güvenlik düzeltmesini belirli upstream kernel sürümlerine dahil etmiş durumda.
| Kernel Serisi | Düzeltilmiş İlk Sürüm |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.56 |
| 7.2 | 7.2.10 |
| Mainline | 7.3 |
Ancak bu tabloyu değerlendirirken dikkat edilmesi gereken önemli bir konu bulunuyor.
Ubuntu, Red Hat ve SUSE gibi Linux dağıtımları, güvenlik düzeltmelerini çoğu zaman kendi kernel paketlerine uyarlayarak yayımlar. Bu işleme backport adı verilir.
Dolayısıyla bir sunucunun kernel sürümünü yukarıdaki tabloyla karşılaştırmak, sistemin kesin olarak güvenli veya savunmasız olduğunu söylemek için yeterli değildir.
Doğru değerlendirme için kullanılan Linux dağıtımının resmi güvenlik duyurusu kontrol edilmelidir.
Linux Dağıtımlarında Güncel Yama Durumu
30 Ekim 2026 tarihli kaynak incelemesine göre Linux dağıtımlarının güvenlik düzeltmelerini yayımlama süreçleri farklı aşamalarda bulunuyor.
Ubuntu
Ubuntu 22.04, 24.04, 26.04 ve 26.10 sürümlerinde güvenlik düzeltmeleri hazırlanma aşamasında. Kaynakta belirtilen tarihte ilgili yamalar henüz yayımlanmamıştı.
Ubuntu 20.04, 18.04 ve 16.04 sürümlerinde ise güvenlik açığından etkilenme durumu devam ederken açıklanmış bir düzeltme sürümü bulunmuyordu.
Red Hat, Rocky Linux ve AlmaLinux
Red Hat, RHEL 8, 9 ve 10 sürümleri için güvenlik düzeltmesini ertelemiş durumda. RHEL 7 ise üreticinin değerlendirmesine göre bu açıktan etkilenmiyor.
Rocky Linux ve AlmaLinux kullanan sistem yöneticilerinin de ilgili dağıtımların güvenlik duyurularını takip etmesi gerekiyor.
Debian
Debian, güvenlik güncellemelerini sunan dağıtımlar arasında yer alıyor.
Debian 13 Trixie için 6.12.113-1, Debian 12 Bookworm için ise 6.1.190-1 kernel paketleri güvenlik düzeltmesini içeriyor.
Ancak bu güncellemelerin alınabilmesi için sistemde Debian güvenlik depolarının doğru şekilde yapılandırılmış olması gerekiyor.
Amazon Linux
Amazon Linux 2023 üzerinde kullanılan kernel6.18 ve kernel6.12 paketleri için güvenlik düzeltmeleri yayımlandı.
Buna karşılık kaynak tarihinde Amazon Linux 2023’ün varsayılan kernel paketi ve Amazon Linux 2 için düzeltme bekleniyordu.
SUSE Linux Enterprise Server
SUSE, SLES 16.0 ve belirli SLES 15 LTSS sürümleri için güncellenmiş kernel paketleri yayımladı.
SLES 15 SP7 sürümünde ise düzeltme çalışmaları devam ediyordu.
Oracle Linux
Oracle Linux, Unbreakable Enterprise Kernel (UEK) kullanan sistemler için güvenlik güncellemelerini 16 Ekim 2026 tarihinde yayımladı.
Ancak Oracle Linux üzerinde Red Hat Compatible Kernel kullanılıyorsa ilgili kernel ailesinin güvenlik durumu ayrıca kontrol edilmelidir.
Özetle, bütün Linux dağıtımları için tek bir güncelleme yöntemi veya ortak bir düzeltilmiş sürüm numarası bulunmuyor. Bu nedenle sistem yöneticilerinin kullandıkları dağıtımın resmi duyurularını esas alması gerekiyor.
Linux Sunucunuzun Etkilenip Etkilenmediğini Nasıl Kontrol Edebilirsiniz?
Güvenlik açığına karşı alınabilecek ilk önlem, sistemde kullanılan Linux dağıtımının ve aktif kernel sürümünün tespit edilmesidir.
Öncelikle aşağıdaki komutla işletim sistemi bilgilerini görüntüleyebilirsiniz.
cat /etc/os-releaseArdından çalışan kernel sürümünü öğrenmek için:
uname -rBu komut, sistemin o anda hangi Linux çekirdeğiyle çalıştığını gösterir.
Ancak sürüm bilgisi tek başına yeterli değildir. İlgili sürümün CVE-2026-98432 için güvenlik düzeltmesini içerip içermediğinin üreticinin duyurusundan doğrulanması gerekir.
Ubuntu ve Debian sistemlerinde kontrol
Debian veya Ubuntu üzerinde çalışan kernel paketinin değişiklik kayıtlarında CVE numarasını aramak için:
apt changelog linux-image-$(uname -r) 2>/dev/null | grep CVE-2026-98432Ayrıca sistemin yeniden başlatılmasının gerekip gerekmediğini şu komutla kontrol edebilirsiniz:
[ -f /var/run/reboot-required ] && echo "Reboot required"Red Hat tabanlı sistemlerde kontrol
RHEL, Rocky Linux veya AlmaLinux sistemlerinde ilgili kernel paketinin değişiklik kayıtları incelenebilir.
rpm -q --changelog kernel-$(uname -r) | grep CVE-2026-98432Yeniden başlatma ihtiyacını kontrol etmek için:
needs-restarting -rSUSE sistemlerinde kontrol
SUSE üzerinde kernel değişiklik kayıtlarını incelemek için:
rpm -q --changelog kernel-default | grep CVE-2026-98432Bu komutlar, sistemin güvenlik durumunu araştırmak için başlangıç noktasıdır.
Ancak herhangi bir komuttan sonuç alınmaması, sistemin kesin olarak savunmasız veya güvenli olduğu anlamına gelmez. Paket isimleri ve üreticilerin güncelleme yöntemleri farklılık gösterebildiğinden resmi güvenlik duyurularının kontrol edilmesi önemlidir.
Güvenlik Güncellemesi Henüz Yayımlanmadıysa Ne Yapılmalı?
Bazı Linux dağıtımları için güvenlik güncellemesi henüz mevcut olmayabilir.
Böyle durumlarda sistem yöneticileri, güvenlik açığının olası etkilerini azaltabilecek geçici önlemleri değerlendirebilir.
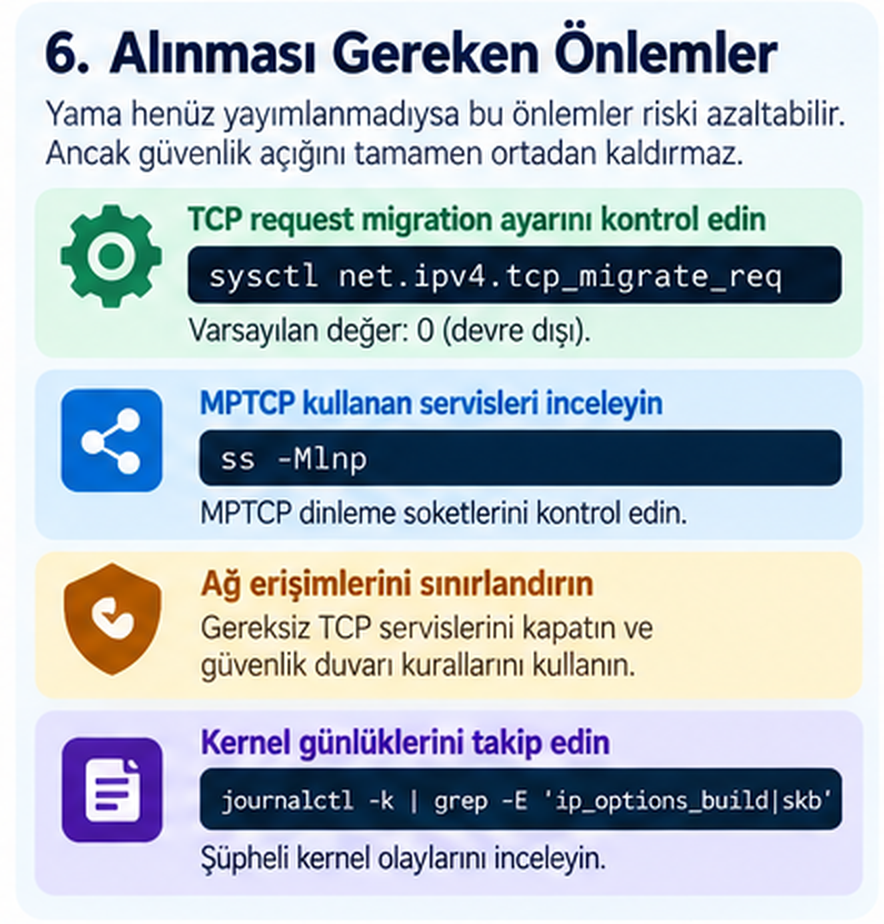
Ancak bu önlemlerin güvenlik açığını tamamen ortadan kaldırmadığını ve kernel güncellemesinin yerini tutmadığını belirtmek gerekiyor.
TCP Request Migration ayarını kontrol edin
Öncelikle TCP request migration özelliğinin durumunu kontrol edebilirsiniz.
sysctl net.ipv4.tcp_migrate_reqBeklenen varsayılan değer:
net.ipv4.tcp_migrate_req = 0Bu değerin 0 olması, güvenlik açığının request migration ile ilişkili ikincil tetiklenme yolunu sınırlandırır.
Ancak ana güvenlik açığını kapatmaz.
MPTCP kullanan servisleri inceleyin
Anthropic araştırmasında kullanılan istismar, MPTCP dinleyicisi bulunan sistemlerde gerçekleştirilmişti.
Bu nedenle MPTCP kullanan servislerin tespit edilmesi yararlı olabilir.
ss -MlnpKomut, sistemdeki MPTCP dinleme soketlerini görüntülemek için kullanılabilir.
MPTCP kullanılmayan bir sistemin otomatik olarak güvende kabul edilmemesi gerekir. Çünkü temel bellek hatası standart IPv4 TCP bağlantı işlemleriyle ilişkilidir.
Gereksiz ağ erişimlerini sınırlandırın
Güvenlik açığından etkilenme ihtimali bulunan sistemlerde, özellikle internet üzerinden erişilebilen TCP servislerinin gözden geçirilmesi önemlidir.
İhtiyaç duyulmayan portların kapatılması, erişimlerin güvenlik duvarı üzerinden sınırlandırılması ve yalnızca gerekli kaynaklardan bağlantıya izin verilmesi saldırı yüzeyini azaltabilir.
Bunun yanında güvenlik açığının tetiklenmesinde rol oynayabilen belirli IPv4 seçeneklerinin ağ sınırında filtrelenmesi de değerlendirilebilir.
Örneğin nftables üzerinde Record Route seçeneğini engellemeye yönelik örnek bir kural şöyledir:
nft add rule inet filter input ip option rr exists dropAncak bu kural her ortamda doğrudan uygulanabilecek genel bir çözüm değildir. İlgili nftables tablo ve zincirinin mevcut olması gerekir. Ayrıca yalnızca Record Route seçeneğini hedefler ve güvenlik açığının tüm tetiklenme yollarını engellemez.
Bu nedenle üretim ortamında kullanılmadan önce dikkatle test edilmelidir.
Kernel hata kayıtlarını takip edin
Güvenlik açığından yararlanma girişimleri bazı durumlarda kernel hatalarına veya sistem kararsızlığına neden olabilir.
Olası hata kayıtlarını incelemek için:
journalctl -k | grep -E 'ip_options_build|ip_build_and_send_pkt|skb_under_panic'Bu komut, güvenlik açığıyla ilişkili olabilecek kernel fonksiyonlarına ait kayıtları arar.
Ancak bulunan kayıtlar tek başına bir saldırının gerçekleştiğini kanıtlamaz. Benzer şekilde hiçbir kayıt bulunmaması da sistemin saldırıya uğramadığını garanti etmez.
Kernel Güncellemesinden Sonra Yeniden Başlatma Neden Önemli?
Linux sunucularında sık karşılaşılan durumlardan biri, kernel güncellemesinin yüklenmesine rağmen sistemin yeniden başlatılmamasıdır.
Normal bir yazılım güncellemesinde uygulamanın veya servisin yeniden başlatılması yeterli olabilir. Ancak Linux çekirdeğinde durum farklıdır.
Yeni kernel paketi sisteme kurulsa bile sunucu eski çekirdek sürümüyle çalışmaya devam edebilir.
Bu durumda güvenlik güncellemesi yüklenmiş görünmesine rağmen, güvenlik açığını barındıran kernel aktif olarak kullanılmaya devam eder.
Bu nedenle kernel güncellemesi gerçekleştirildikten sonra uygun bir bakım penceresinde sunucunun yeniden başlatılması gerekir.
Yeniden başlatma işleminin ardından:
uname -rkomutuyla aktif kernel sürümü tekrar kontrol edilmeli ve üreticinin güvenlik düzeltmesini içeren sürümün çalıştığı doğrulanmalıdır.
Belirli güvenlik açıkları için doğrulanmış bir livepatch çözümü kullanılıyorsa yeniden başlatma ihtiyacı farklı olabilir. Ancak bu durum ilgili livepatch sağlayıcısından ayrıca kontrol edilmelidir.
Kurumsal Linux Ortamlarında Güvenlik Açığı Yönetimi
Birkaç Linux sunucusu bulunan ortamlarda kernel sürümlerini manuel kontrol etmek görece kolaydır.
Ancak onlarca veya yüzlerce sunucunun bulunduğu kurumsal altyapılarda bu süreç daha karmaşık hale gelir.
Üstelik bütün sunucular aynı Linux dağıtımını veya aynı kernel sürümünü kullanmayabilir.
Bir sunucuda Ubuntu, başka bir sunucuda RHEL, diğerinde Debian çalışıyor olabilir. Bulut üzerinde çalışan sistemler ise AWS veya Azure gibi platformlara özel kernel paketleri kullanabilir.
Dolayısıyla güvenlik güncellemelerinin yönetilmesi için merkezi bir envanter ve düzenli takip süreci oluşturulması gerekir.
Özellikle sistemlerin işletim sistemi sürümü, aktif kernel sürümü, kullanılabilir güvenlik güncellemeleri ve yeniden başlatma ihtiyaçları kayıt altında tutulmalıdır.
Bu noktada merkezi yama yönetimi çözümleri önemli avantajlar sağlayabilir.
Kaynak makalede ele alınan PatchMon gibi araçlar, birden fazla Linux sunucusunun güncelleme durumunu tek bir arayüz üzerinden takip etmeye yardımcı olur.
Örneğin bir sunucuda yeni kernel paketi kurulu olmasına rağmen sistem henüz yeniden başlatılmamışsa, merkezi yönetim araçları bu durumu tespit ederek yöneticilerin ilgili sistemi kontrol etmesini kolaylaştırabilir.
Böylece güvenlik ekipleri yalnızca hangi sunucularda güncelleme bulunduğunu değil, hangi sistemlerin hâlâ savunmasız bir kernel sürümüyle çalıştığını da takip edebilir.
Sonuç: Linux Sunucularında Yama Yönetimi Neden Kritik?
CVE-2026-98432, Linux çekirdeğindeki küçük bir bellek yönetimi hatasının bile ne kadar ciddi güvenlik sonuçlarına yol açabileceğini gösteriyor.
TCP bağlantılarını yöneten temel bir bileşende bulunan bu açık, uygun koşullarda bilgi sızdırılması, hizmet kesintisi ve root yetkileriyle kod çalıştırılması gibi riskler oluşturabiliyor.
Anthropic tarafından gerçekleştirilen araştırma da güvenlik açığının belirli sistemlerde pratik olarak istismar edilebildiğini ortaya koyuyor.
Bununla birlikte her Linux dağıtımının güvenlik düzeltmesini farklı zamanlarda yayımlaması, sistem yöneticilerinin süreci dikkatle takip etmesini gerektiriyor.
Bu nedenle Linux sunucularında kullanılan kernel sürümlerinin düzenli kontrol edilmesi, üretici duyurularının izlenmesi ve yayımlanan güvenlik güncellemelerinin uygun bakım pencerelerinde uygulanması büyük önem taşıyor.
Güncellemenin henüz mevcut olmadığı sistemlerde ise ağ erişimlerinin sınırlandırılması, gereksiz servislerin devre dışı bırakılması ve güvenlik kayıtlarının izlenmesi gibi önlemler riskin azaltılmasına yardımcı olabilir.
Ancak burada unutulmaması gereken en önemli nokta şudur:
Bir Linux sunucusuna güvenlik güncellemesinin yüklenmiş olması, o sunucunun gerçekten korunduğu anlamına gelmez. Önemli olan, güvenlik düzeltmesini içeren kernel sürümünün aktif olarak çalıştığının doğrulanmasıdır.
Etkili bir güvenlik yönetimi yalnızca güncelleme yapmakla sınırlı değildir. Güncellemelerin uygulanması, sistemlerin yeniden başlatılması ve sonuçların doğrulanması da bu sürecin ayrılmaz parçalarıdır.