
Google Chrome, kullanıcıların internet üzerindeki güvenliğini sağlamak amacıyla SSL/TLS sertifikalarını kapsamlı şekilde denetler. Ancak özellikle sistem yöneticileri, yazılım geliştiricileri ve BT profesyonelleri, yerel ağlarda veya test ortamlarında çalışan web uygulamalarına erişirken sertifika doğrulama hatalarıyla karşılaşabilir.
Bu hataların bir kısmında Chrome, kullanıcıya güvenlik uyarısını kabul ederek web sitesine devam etme seçeneği sunar. Ancak HTTP Strict Transport Security (HSTS) politikası uygulanan web sitelerinde bu seçenek bulunmayabilir.
Bu makalede Chrome’un SSL/TLS sertifika hatalarına neden müdahale ettiğini, HSTS mekanizmasının nasıl çalıştığını, thisisunsafe yönteminin kullanımını ve güvenli alternatif çözüm yöntemlerini inceleyeceğiz.
Google Chrome SSL/TLS Sertifika Hatası Nedir?
HTTPS protokolü, istemci ile web sunucusu arasındaki iletişimi TLS kullanarak şifreler. Bununla birlikte bağlantının güvenilir kabul edilebilmesi için sunucunun kimliğinin geçerli bir dijital sertifika ile doğrulanması gerekir.
Chrome, ziyaret edilen web sitesinin sertifikasını doğrulayamadığında aşağıdaki uyarıyı gösterebilir:
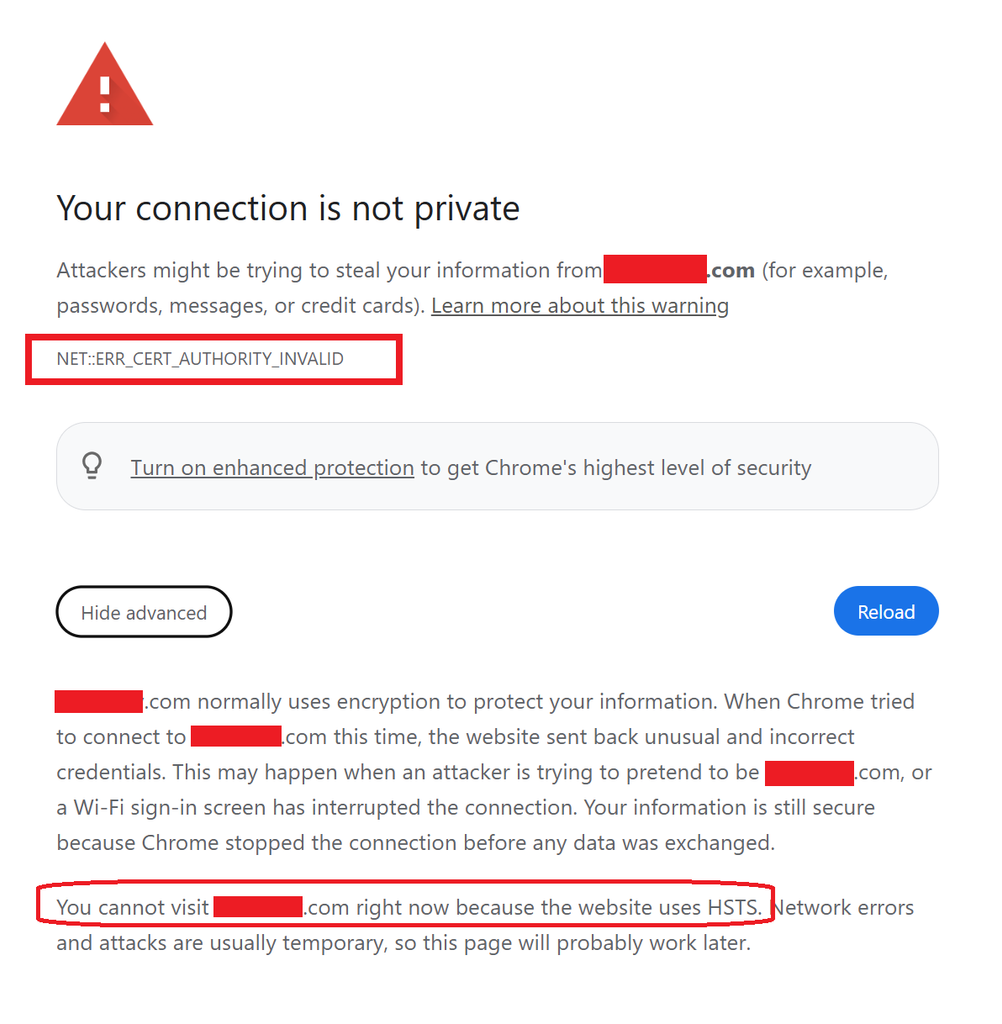
Your connection is not private
Türkçe karşılığı:
Bağlantınız gizli değil
Bu hataya yol açabilecek başlıca durumlar şunlardır:
- Web sitesinin SSL/TLS sertifikasının süresinin dolmuş olması.
- Sertifikanın güvenilmeyen bir sertifika otoritesi tarafından imzalanması.
- Self-signed (kendinden imzalı) sertifika kullanılması.
- Sertifika üzerindeki alan adının ziyaret edilen adresle eşleşmemesi.
- Sertifika zincirinin eksik veya yanlış yapılandırılması.
- Kurumsal güvenlik cihazlarının HTTPS trafiğine müdahale etmesi.
- Bilgisayarın tarih ve saat ayarlarının hatalı olması.
Örneğin, yalnızca kurum içi ağdan erişilebilen bir yönetim panelinin kendinden imzalı sertifika kullandığını düşünelim.
Kullanıcı aşağıdaki adrese bağlanmak istediğinde:
Chrome sertifikayı doğrulayamadığı için erişimi engelleyebilir.
Bu durumda karşılaşılabilecek hata kodlarından biri şudur:
NET::ERR_CERT_AUTHORITY_INVALID
Bu hata, sertifikayı imzalayan otoritenin tarayıcı tarafından güvenilir kabul edilmediğini belirtir.
HSTS (HTTP Strict Transport Security) Nedir?
HSTS, web sitelerinin tarayıcılara yalnızca güvenli HTTPS bağlantıları üzerinden erişilmesi gerektiğini bildirmesini sağlayan bir güvenlik mekanizmasıdır.
HSTS kullanan bir web sitesi, sunucu yanıtında aşağıdaki HTTP başlığını gönderebilir:
Strict-Transport-Security: max-age=31536000; includeSubDomainsBu başlık tarayıcıya, ilgili alan adı için belirlenen süre boyunca HTTPS kullanılmasını söyler.
Parametrelerin anlamları:
- max-age=31536000: HSTS politikasının 31.536.000 saniye, yani yaklaşık bir yıl geçerli olacağını belirtir.
- includeSubDomains: Politikanın alt alan adlarına da uygulanmasını sağlar.
HSTS sayesinde tarayıcı, sonraki ziyaretlerde HTTP bağlantılarını otomatik olarak HTTPS’ye yükseltir.
Ancak bu korumanın önemli bir sonucu bulunmaktadır.
HSTS etkin olan bir web sitesinde sertifika doğrulama hatası oluştuğunda Chrome, normal koşullarda kullanıcıya güvenlik uyarısını geçerek devam etme seçeneği sunmaz.
Bunun nedeni, saldırganların geçersiz sertifikalar kullanarak kullanıcıları sahte sunuculara yönlendirmesini önlemektir.
Chrome’da “Proceed to Website (Unsafe)” Seçeneği Neden Görünmez?
Chrome, bazı sertifika hatalarında gelişmiş seçenekler altında aşağıdaki bağlantıyı sunabilir:
Proceed to website (unsafe)
Bu seçenek, kullanıcıya güvenlik riskini kabul ederek siteye devam etme olanağı verir.
Ancak HSTS politikası uygulanan bir web sitesinde Chrome daha katı davranır.
Tarayıcı aşağıdaki gibi bir mesaj görüntüleyebilir:
You cannot visit this website right now because the website uses HSTS.
Bu durumda gelişmiş seçenekler altında devam etme bağlantısı bulunmaz.
Chrome’un bu davranışı, tarayıcının güvenilmeyen sertifikalarla yapılan bağlantıları engelleme yaklaşımının bir parçasıdır.
HSTS politikası tarayıcı tarafından iki temel yöntemle öğrenilebilir:
- Dynamic HSTS: Web sunucusundan alınan
Strict-Transport-Securitybaşlığı üzerinden öğrenilen politika. - Preloaded HSTS: Tarayıcının içerisinde önceden tanımlanmış alan adlarına uygulanan politika.
Ayrıca üst alan adına ait includeSubDomains politikası da bir alt alan adının HSTS kapsamında değerlendirilmesine neden olabilir.
Bu nedenle ilgili alt alan adı doğrudan HSTS yapılandırılmamış olsa bile tarayıcı tarafından korunabilir.
thisisunsafe Yöntemi ile Chrome Sertifika Uyarısını Geçmek
Chrome’un bazı sürümlerinde, sertifika uyarısı ekranında kullanılabilen ve arayüzde gösterilmeyen özel bir klavye ifadesi bulunmaktadır:
thisisunsafe
Bu ifade, belirli sertifika hata ekranlarında tarayıcının güvenlik uyarısını geçmesine olanak sağlayabilir.
Önemli: Bu yöntem belgelenmiş, kalıcı veya her Chrome sürümünde çalışması garanti edilen bir özellik değildir. Yalnızca kimliğini bağımsız olarak doğruladığınız, kontrolünüz altındaki geliştirme ve test sistemlerinde değerlendirilmelidir.
Adım 1: HTTPS Adresine Erişin
Chrome üzerinden erişmek istediğiniz test sunucusunu açın.
Örnek:
Sertifika doğrulaması başarısız olduğunda Chrome güvenlik uyarısını görüntüleyebilir.
Adım 2: Sertifika Hatası Ekranında Kalın
Güvenlik uyarısını kapatmadan ilgili sayfanın aktif olduğundan emin olun.
Adres çubuğuna veya herhangi bir metin kutusuna yazı yazmayın.
Adım 3: thisisunsafe İfadesini Yazın
Klavyenizden aşağıdaki ifadeyi yazın:
thisisunsafeBu işlem sırasında harflerin ekranda görünmemesi normaldir.
İfadenin tamamı yazıldığında, yöntem destekleniyorsa Chrome uyarı ekranını geçerek web sitesini açabilir.
Genellikle ayrıca Enter tuşuna basılması gerekmez.
Adım 4: Web Sitesine Erişimi Kontrol Edin
İşlem başarılıysa tarayıcı hedef web sitesine yönlendirilir.
Ancak bu işlem sertifikayı geçerli hale getirmez veya sertifikaya güvenildiği anlamına gelmez.
Yalnızca ilgili güvenlik engelinin aşılmasına neden olabilir.
Dolayısıyla bağlantı sırasında sunucunun kimliği güvenilir biçimde doğrulanmış kabul edilmemelidir.
HSTS Politikası Nasıl Kontrol Edilir?
Chrome üzerinde bir alan adının HSTS durumunu incelemek için aşağıdaki adrese gidilebilir:
chrome://net-internals/#hstsQuery HSTS/PKP domain bölümüne kontrol etmek istediğiniz alan adını yazın.
Örnek:
server.example.local
Ardından Query düğmesine tıklayın.
Chrome sürümüne bağlı olarak ilgili alan adına ait dinamik veya önceden yüklenmiş HSTS politikası hakkında bilgi görüntülenebilir.
Dinamik HSTS Kaydının Kaldırılması
Yalnızca size ait test ortamlarında, gereksiz bir dinamik HSTS kaydını kaldırmak için aynı sayfadaki Delete domain security policies bölümünden yararlanabilirsiniz.
Alan adını girerek ilgili kaydı silmeyi deneyebilirsiniz.
Ancak bu işlem:
- SSL sertifikasını yenilemez.
- Sertifika doğrulama hatasını çözmez.
- Preload listesinde bulunan alan adlarını listeden çıkarmaz.
- Üst alan adından devralınan HSTS politikasını kaldırmaz.
Bu nedenle HSTS kaydını temizlemek, sertifika problemlerine yönelik kalıcı bir çözüm olarak değerlendirilmemelidir.
IP Adresi Kullanıldığında HSTS Davranışı
HSTS politikaları alan adları üzerinden değerlendirilir. HSTS spesifikasyonu kapsamında IP adresleri, normal alan adları gibi HSTS anahtarı olarak kullanılmaz.
Örneğin:
adresine yapılan erişim ile:
adresine yapılan erişim, HSTS açısından farklı sonuçlar doğurabilir.
Ancak IP adresi üzerinden bağlantı kurulması sertifika doğrulamasının devre dışı bırakıldığı anlamına gelmez.
Sertifikanın IP adresini geçerli bir Subject Alternative Name (SAN) değeri olarak içermesi ve güvenilir bir otorite tarafından imzalanmış olması yine önemlidir.
Kalıcı ve Güvenli Çözüm Yöntemleri
thisisunsafe yöntemi, test ve hata ayıklama işlemlerinde geçici bir kolaylık sağlayabilir. Bununla birlikte kurumsal sistemlerde sertifika problemlerinin doğru yöntemlerle giderilmesi gerekir.
Yöntem 1: Kurumsal Sertifika Otoritesi Kullanılması
Active Directory Certificate Services (AD CS) gibi kurumsal bir PKI altyapısı kullanılarak iç ağ sunucuları için güvenilir sertifikalar oluşturulabilir.
Bu yöntemde istemci bilgisayarlar, kurumsal kök sertifika otoritesine güvenecek şekilde merkezi olarak yapılandırılır.
Böylece iç ağ üzerinde çalışan web servislerine sertifika uyarısı alınmadan erişilebilir.
Yöntem 2: Güvenilir Sertifika Kullanılması
İnternetten doğrudan erişilemeyen bir sunucunun mutlaka self-signed sertifika kullanması gerekmez.
Kuruma ait gerçek bir alan adı kullanılıyorsa, DNS-01 doğrulama yöntemiyle ACME destekli sertifika sağlayıcılarından sertifika alınması mümkün olabilir.
Bu yaklaşım sayesinde web sunucusunun internete açılmasına gerek kalmadan güvenilir TLS sertifikaları kullanılabilir.
Yöntem 3: Geliştirme Ortamlarında Yerel Sertifika Otoritesi Kullanılması
Geliştirme ve test ortamlarında mkcert gibi araçlarla yerel sertifika otoritesi oluşturulabilir.
Bu sayede test ortamı için geçerli sertifikalar üretilebilir ve kullanılan geliştirme bilgisayarında güven zinciri kurulabilir.
Yerel kök sertifika ve özellikle özel anahtarı korunmalı; güven yalnızca kontrollü cihazlara tanımlanmalıdır.
Güvenlik Açısından Dikkat Edilmesi Gerekenler
Chrome tarafından görüntülenen sertifika hataları her zaman basit bir yapılandırma probleminden kaynaklanmaz.
Bazı durumlarda bu uyarılar gerçek güvenlik tehditlerine işaret edebilir.
Örneğin:
- Man-in-the-Middle (MITM) saldırıları.
- DNS yönlendirme veya sahte sunucu problemleri.
- Zararlı yazılımların HTTPS trafiğine müdahalesi.
- Yetkisiz proxy veya güvenlik sertifikası kullanımı.
Bu nedenle sertifika uyarılarının kontrolsüz şekilde aşılması önemli riskler oluşturabilir.
Özellikle internet bankacılığı, e-posta, kimlik doğrulama sistemleri ve kurumsal uygulamalarda sertifika doğrulama hataları kesinlikle göz ardı edilmemelidir.
Google Chrome’un SSL/TLS sertifika doğrulama mekanizması, kullanıcıların güvenli web sitelerine bağlanmasını sağlayan temel koruma katmanlarından biridir.
HSTS politikası ise bu korumayı güçlendirerek tarayıcının geçersiz sertifikaları kabul etmesini normal koşullarda engeller.
Bununla birlikte yerel ağlarda, laboratuvar ortamlarında veya yazılım geliştirme süreçlerinde self-signed sertifikalarla çalışan sistemlere erişim ihtiyacı oluşabilir.
Bu tür durumlarda thisisunsafe ifadesi, desteklenen Chrome sürümlerinde geçici erişim sağlayabilen bir yöntemdir.
Ancak en doğru yaklaşım, sertifika hatasını geçici olarak aşmak yerine sorunun kaynağını belirlemek ve geçerli bir SSL/TLS sertifika altyapısı oluşturmaktır.
Kurumsal ortamlarda güvenilir bir sertifika otoritesi kullanılması, hem güvenlik seviyesini artırır hem de sistem yönetimi süreçlerini kolaylaştırır.
Kaynaklar
- Google Chrome – Sertifika ve bağlantı hataları
- Chromium – HTTP Strict Transport Security
- Chromium – Security FAQ
- MDN – Strict-Transport-Security
Makale Etiketleri
Google Chrome, SSL, TLS, HSTS, HTTPS, thisisunsafe, Self-Signed Certificate, Chrome Certificate Error, NET::ERR_CERT_AUTHORITY_INVALID, Siber Güvenlik, Sistem Yönetimi, Network Security